
Plataforma
Kynapt
Nossa plataforma de monitoramento contínuo: descobre a sua superfície de ataque, volta a testá-la o ano todo e entrega apenas achados validados por pentesters certificados.
Por que o Kynapt
A sua superfície de ataque muda mais rápido que o seu calendário de pentests
Um pentest oferece uma fotografia precisa de um momento. Mas toda semana surgem novos subdomínios, serviços são implantados, vulnerabilidades são publicadas e configurações mudam: o que era seguro em março pode não ser em abril.
O Kynapt cobre o tempo entre as avaliações. Vigia continuamente os ativos que você autorizou e volta a testá-los quando algo muda. Não substitui o pentest manual: complementa e indica onde vale a pena aprofundar.
A diferença em relação a um scanner é o critério: nenhum achado crítico ou alto chega à sua equipe sem ter sido revisado por um pentester certificado.
A plataforma
Três módulos, um só portal
Descoberta, validação e remediação trabalham sobre o mesmo inventário e ficam à vista da sua equipe.
01
Radar de superfície
Mantenha atualizado o inventário do que a sua organização expõe à internet, sem depender de planilhas.
- Descobre subdomínios, serviços web, APIs, portas e tecnologias a partir dos domínios e faixas de IP que você aprovou.
- Classifica cada ativo por tipo e criticidade: acessos remotos, painéis de administração e serviços sensíveis primeiro.
- Nada é testado sem autorização: cada ativo novo passa por um pentester antes de entrar no monitoramento.
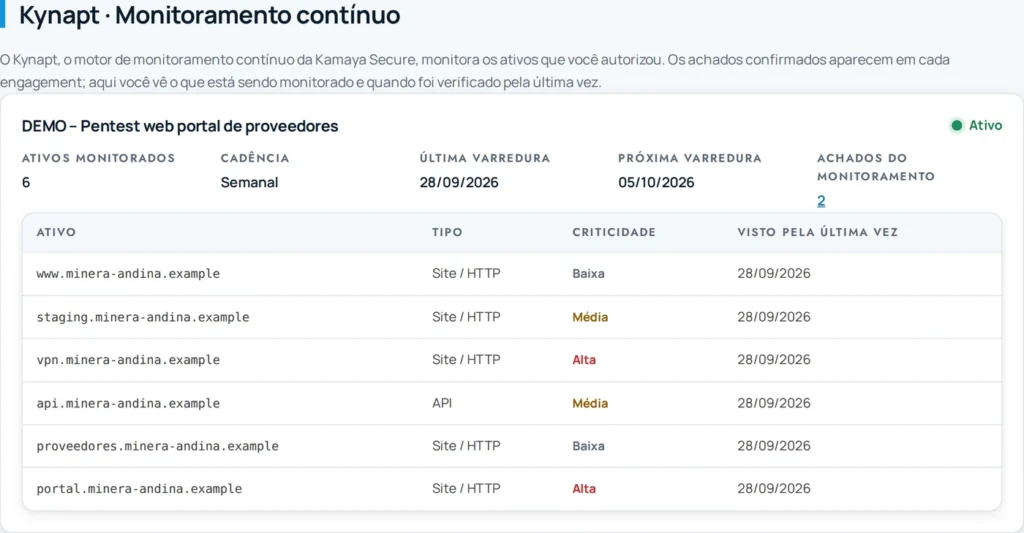
- No portal, você vê o que está sendo monitorado e quando foi verificado pela última vez.
02
Motor de validação
Testes recorrentes nos seus ativos autorizados e um filtro humano antes que qualquer coisa chegue à sua equipe.
- Varreduras programadas (diárias, semanais ou mensais) ou sob demanda, com limite de taxa para não afetar a sua operação.
- Detecta vulnerabilidades com CVE publicado, configurações inseguras, serviços expostos e credenciais padrão.
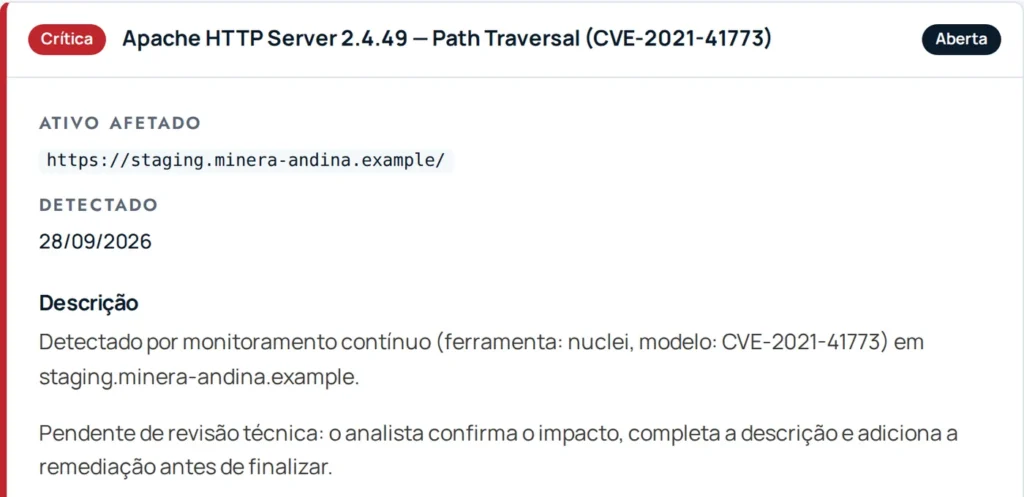
- A triagem elimina duplicados e prioriza; todo achado crítico ou alto passa sempre por um pentester.
- Por padrão, só é publicado no seu portal o que um pentester certificado confirmou.
03
Central de remediação
Do achado à correção verificada, com rastreabilidade para a sua equipe e para os seus auditores.
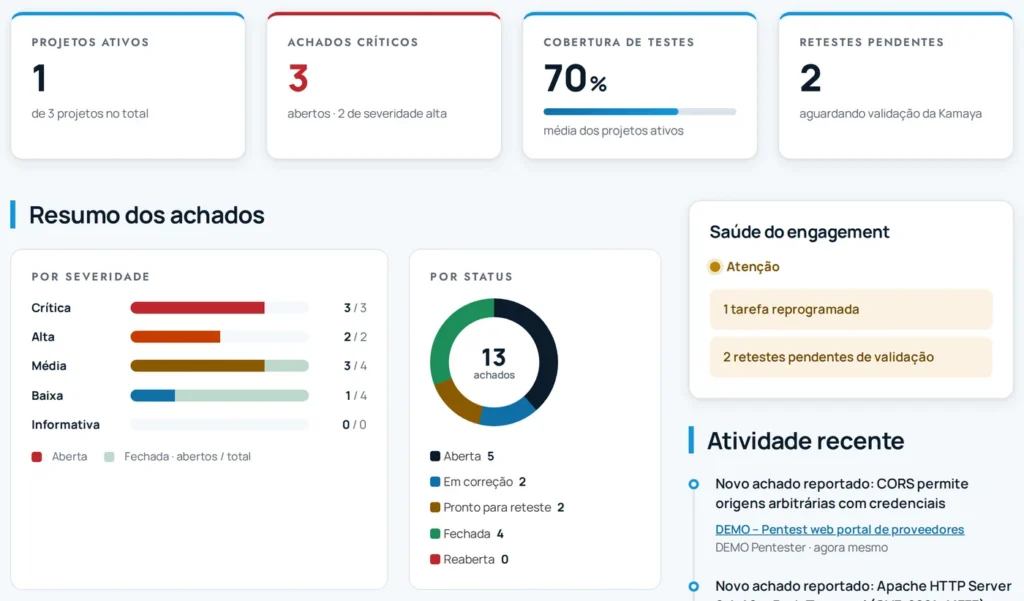
- Achados com severidade, ativo afetado e recomendação, visíveis assim que são publicados.
- A sua equipe registra a correção e solicita o reteste; um pentester a verifica e fecha o achado.
- Avisos por e-mail, Slack ou Jira, sem expor o detalhe do achado fora do portal.
- Relatórios e documentos versionados, com verificação de integridade em cada download.
Como funciona
Do escopo aprovado a um achado confirmado
01
Escopo aprovado
Você define por escrito os domínios, subdomínios e faixas de IP que o Kynapt pode monitorar. Nada fora desse escopo é testado.
02
Descoberta
O Kynapt identifica os ativos expostos dentro do escopo: subdomínios, serviços web, APIs, portas abertas e tecnologias com a sua versão.
03
Autorização
Um pentester revisa cada ativo descoberto e o autoriza. Só ativos autorizados e dentro do escopo vigente entram no monitoramento.
04
Testes programados
As varreduras rodam com a frequência combinada, com limite de taxa e a partir da infraestrutura de varredura da Kamaya Secure.
05
Triagem
Regras de triagem eliminam duplicados, estimam a confiança de cada detecção e enviam para revisão humana tudo o que é crítico, alto ou duvidoso.
06
Validação e publicação
Um pentester confirma o impacto, ajusta a severidade e publica o achado no seu portal, com aviso à sua equipe pelo canal que você escolheu.
Salvaguardas
Projetado para não colocar a sua operação em risco
O monitoramento contínuo só agrega valor se for seguro. Estas regras estão na plataforma, não em um documento.
Só ativos autorizados
Duplo controle: o ativo precisa estar dentro do escopo vigente e autorizado por um pentester. Se o escopo muda, a autorização deixa de valer.
Limite de taxa
Cada varredura tem um teto de requisições por segundo, definido com você para não degradar os seus serviços.
Modo simulação
Antes de executar, o Kynapt pode gerar o plano completo sem disparar nenhum teste, para revisá-lo com você.
Frequência sob medida
Única, diária, semanal ou mensal, conforme a criticidade de cada ambiente e as suas janelas de manutenção.
Sem técnicas destrutivas
O Kynapt não executa exploração destrutiva nem testes de negação de serviço. A exploração manual é feita por um pentester, com a sua autorização.
Evidência confidencial
De cada detecção são guardados apenas metadados, nunca as requisições nem as respostas completas. O portal isola as informações de cada organização.
O que você recebe
Visibilidade contínua, no seu portal
Avisos por
- Slack
- Jira Cloud
- Inventário monitorado: os ativos autorizados, com tipo, criticidade e data da última verificação.
- Achados validados: cada um com ativo afetado, severidade e recomendação de correção.
- Reteste integrado: a sua equipe registra a correção e um pentester a verifica antes de fechar o achado.
- Cadência visível: data da última e da próxima varredura de cada projeto.
- Histórico rastreável: varreduras, achados, retestes e documentos, úteis como evidência para a ISO 27001, a Resolução SBS nº 504-2021 do Peru ou o PCI DSS.
- Acesso seguro: portal em espanhol, inglês ou português, com verificação em duas etapas.
Perguntas frequentes
O que costumam nos perguntar sobre o Kynapt
O Kynapt substitui um pentest?
Não. O Kynapt monitora continuamente e detecta o que pode ser detectado de forma automatizada. Falhas de lógica de negócio, cadeias de ataque e controles de acesso exigem um pentest manual; o Kynapt ajuda você a decidir onde e quando fazê-lo.
O Kynapt pode afetar os meus sistemas?
O Kynapt trabalha com limite de taxa, sem técnicas destrutivas e apenas em ativos autorizados. Redes OT/ICS não são varridas de forma ativa. Ainda assim, combinamos com você janelas e frequências para cada ambiente.
O que acontece com as informações dos meus achados?
Os achados ficam no seu portal, isolados dos de outras organizações. Os avisos por e-mail, Slack ou Jira não incluem o título nem o detalhe: apenas a severidade e um link para o portal.
Com que frequência os meus ativos são verificados?
Com a frequência que definirmos juntos: única, diária, semanal ou mensal. No portal você vê a data da última e da próxima varredura.
Posso contratar o Kynapt sem um pentest?
[PLACEHOLDER: confirmar as modalidades comerciais do Kynapt]

Veja o Kynapt trabalhando na sua própria superfície de ataque
Conte quais domínios e ambientes você quer monitorar. Combinamos com você o escopo, a frequência e as salvaguardas antes do primeiro escaneamento.