
Conformidade
Especialistas que atacam.
Um motor que vigia.
Monitoramento contínuo da sua superfície de ataque com o Kynapt, nosso motor próprio: ele detecta ativos expostos e vulnerabilidades recém-publicadas, e cada achado passa por um pentester certificado antes de chegar a você. Sem relatórios que ficam desatualizados.
Certificados.
Éticos.
Rigorosos.
Confiáveis.
Nossa equipe é certificada em segurança ofensiva
Certificações práticas obtidas pelos consultores da Kamaya Secure, que exigem comprometer sistemas reais durante o exame.
Sobre a Kamaya Secure
Somos uma consultoria peruana especializada em segurança ofensiva. O Kynapt, nosso motor de monitoramento contínuo, trabalha o ano todo: descobre seus ativos expostos, detecta vulnerabilidades recém-publicadas e cruza as versões da sua tecnologia. Pentesters certificados validam cada achado antes que ele chegue à sua equipe, e você acompanha tudo no portal em tempo real.
Combinamos experiência técnica certificada com conhecimento próximo da regulamentação e do contexto operacional peruano, para que cada achado se traduza em decisões concretas.
Trabalhamos com regras claras, autorização formal e total confidencialidade: a confiança dos nossos clientes é a base de tudo o que fazemos.
Pentesters certificados
Certificações práticas como OSCP, OSCP+, CRTP, eCPPT, eWPTX, eWPT, eMAPT e eJPT, obtidas comprometendo sistemas reais durante o exame.
Metodologia rastreável
Achados com evidências reproduzíveis e mapeados ao MITRE ATT&CK: o que corrigir, por quê e em que ordem.
Presença local
A partir de Lima, com trabalho presencial e entregáveis alinhados à SBS e à Lei nº 29733 do Peru.
Relatórios para dois públicos
Resumo executivo para a diretoria e relatório técnico para TI, com prioridades segundo o impacto no negócio.
Nossa equipe
A equipe que ataca para proteger
Pentesters, pesquisadores e engenheiros que desenham, executam e validam cada avaliação e cada achado do Kynapt.
-

Alejandro Manuel Vega Vásquez
Sócio-Diretor · Head of Offensive Security
Sócio-diretor da Kamaya Secure e responsável pela área de segurança ofensiva. Lidera a relação técnica com clientes de mineração, bancos e setor público, alinhando cada pentest e exercício de Red Team ao negócio. Engenheiro de Telecomunicações pela UNI.
-

-

Paulo Puicón Gallardo
Diretor de Projetos
Como diretor de projetos, coordena o planejamento e a execução de cada avaliação, da definição do escopo à entrega dos resultados. É o ponto de contato do cliente durante o projeto e zela pelos prazos e pela qualidade das entregas.
-

Jesús Arturo Espinoza Soto
Pentester Sênior · Consultor associado
Pentester com mais de 7 anos de experiência em avaliações web, mobile e de infraestrutura, reconhecido em programas de divulgação responsável. Certificado OSCP, CEH, eCPPTv2, CREST CPSA e Burp Suite Certified Practitioner. Mestre em Cibersegurança.
Plataforma Kynapt
Sempre ativa. Sempre validada.
O Kynapt vigia a sua superfície de ataque entre um projeto e outro: descobre o que você expõe, volta a testar quando uma nova vulnerabilidade é publicada e só entrega o que um pentester certificado confirmou. Tudo no seu portal do cliente.
01
Radar de superfície
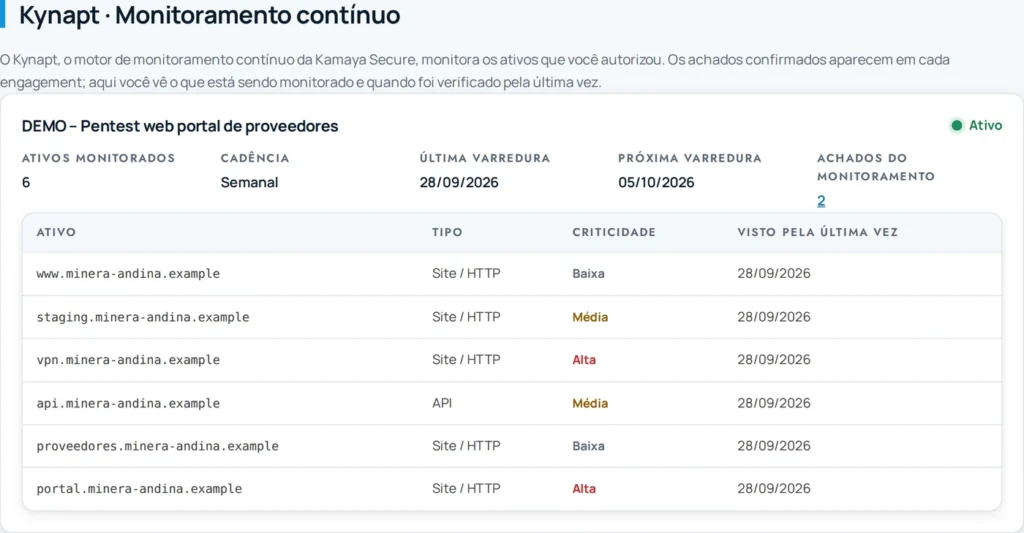
Mantenha atualizado o inventário do que a sua organização expõe à internet, sem depender de planilhas.
- Descobre subdomínios, serviços web, APIs, portas e tecnologias a partir dos domínios e faixas de IP que você aprovou.
- Classifica cada ativo por tipo e criticidade: acessos remotos, painéis de administração e serviços sensíveis primeiro.
- Nada é testado sem autorização: cada ativo novo passa por um pentester antes de entrar no monitoramento.
- No portal, você vê o que está sendo monitorado e quando foi verificado pela última vez.
02
Motor de validação
Testes recorrentes nos seus ativos autorizados e um filtro humano antes que qualquer coisa chegue à sua equipe.
- Varreduras programadas (diárias, semanais ou mensais) ou sob demanda, com limite de taxa para não afetar a sua operação.
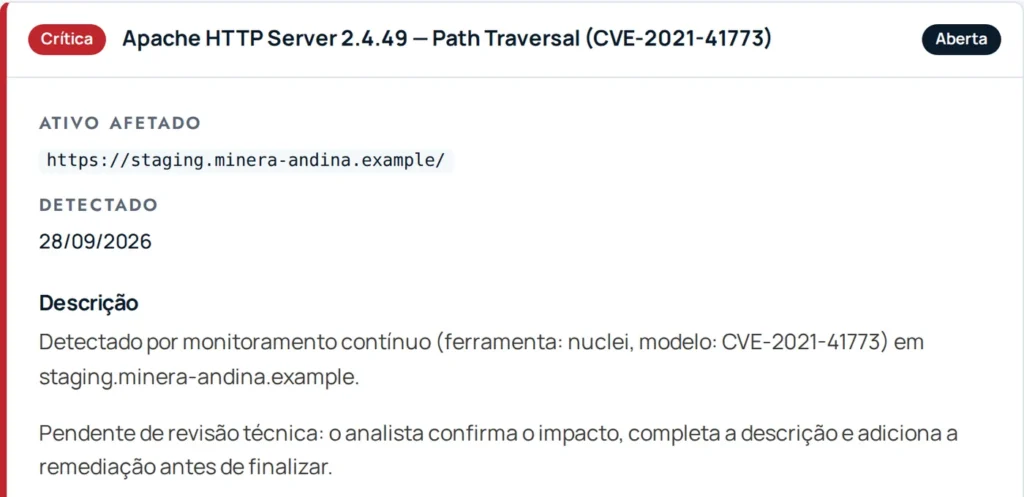
- Detecta vulnerabilidades com CVE publicado, configurações inseguras, serviços expostos e credenciais padrão.
- A triagem elimina duplicados e prioriza; todo achado crítico ou alto passa sempre por um pentester.
- Por padrão, só é publicado no seu portal o que um pentester certificado confirmou.
03
Central de remediação
Do achado à correção verificada, com rastreabilidade para a sua equipe e para os seus auditores.
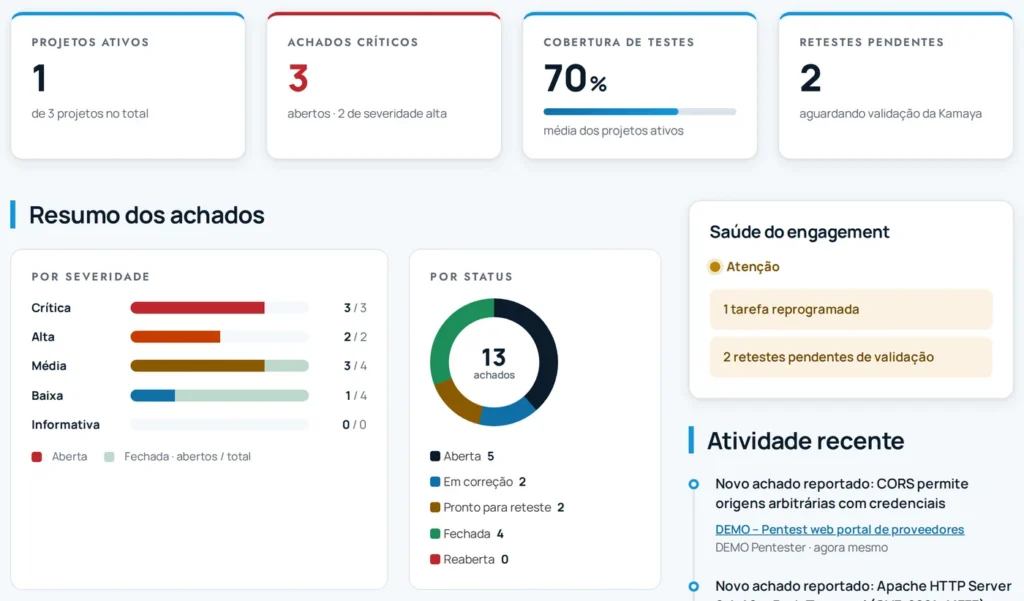
- Achados com severidade, ativo afetado e recomendação, visíveis assim que são publicados.
- A sua equipe registra a correção e solicita o reteste; um pentester a verifica e fecha o achado.
- Avisos por e-mail, Slack ou Jira, sem expor o detalhe do achado fora do portal.
- Relatórios e documentos versionados, com verificação de integridade em cada download.
Explore nossas capacidades de cibersegurança
Dez serviços que cobrem o ciclo completo (antecipar, resistir e responder), apoiados pelo Kynapt, nosso motor de monitoramento contínuo. Cada projeto se adapta à maturidade, ao setor e às obrigações regulatórias da sua organização.
Red Team & Ethical Hacking
Exercícios de adversário conduzidos por pessoas que medem se a sua organização detecta e contém um ataque real, com táticas mapeadas ao MITRE ATT&CK.
- Automação
- Entre um exercício e outro, o Kynapt mantém atualizado o mapa da sua superfície exposta, para que cada campanha parta do que um atacante veria hoje.
- Validação humana
- Operadores certificados desenham a cadeia de ataque e as técnicas de evasão, e você acompanha no portal o que foi testado e o que a sua equipe detectou.
Testes de Intrusão
Testes manuais em aplicações web, APIs, apps móveis, infraestrutura e nuvem, que chegam aonde um scanner não chega.
- Automação
- O Kynapt, nosso motor de monitoramento contínuo, descobre seus ativos expostos, identifica tecnologias e versões e volta a testá-los sempre que é publicada uma vulnerabilidade que os afeta.
- Validação humana
- Pentesters certificados (OSCP, OSCP+, CRTP, eCPPT, eWPTX e mais) exploram manualmente o que o Kynapt aponta e buscam o que nenhuma ferramenta vê. Você acompanha o andamento no portal.
Revisão de Código-Fonte
Encontramos vulnerabilidades no seu código antes que cheguem à produção, em qualquer linguagem.
- Automação
- A análise automatizada percorre todo o código e suas dependências de código aberto em busca de padrões inseguros e CVEs conhecidos.
- Validação humana
- Nossos revisores validam manualmente a lógica crítica (autenticação, autorização e tratamento de dados) e descartam os falsos positivos.
Segurança OT/ICS
Avaliamos seus sistemas de controle industrial (segmentação IT/OT, IEC 62443 e NERC CIP) sem parar a operação.
- Automação
- O Kynapt vigia a borda da sua rede industrial exposta à internet. Dentro da rede OT usamos apenas métodos passivos, nunca varredura ativa.
- Validação humana
- Nossos especialistas validam cada teste em laboratório antes de tocar um ambiente produtivo, e você acompanha o status no portal.
Engenharia Social & Conscientização
Campanhas controladas de phishing, vishing e QR malicioso que medem o fator humano e o transformam em uma linha de defesa.
- Validação humana
- Especialistas desenham cenários realistas para o seu setor e transformam os resultados em capacitação concreta.
Bug Bounty & Divulgação de Vulnerabilidades
Projetamos e operamos o seu programa de divulgação responsável e bug bounty com a nossa própria comunidade de pesquisadores.
- Automação
- Cada relatório é comparado com o escopo autorizado do seu programa, para que o que está fora do escopo não consuma o tempo da sua equipe.
- Validação humana
- Nossos pentesters reproduzem cada relatório e confirmam a severidade antes que ele chegue a você.
Resposta a Incidentes & Forense
Contemos o incidente, identificamos a causa raiz e guiamos a recuperação segundo o NIST SP 800-61.
- Automação
- Se a sua organização tem o Kynapt contratado, o inventário de ativos e os achados anteriores já estão no portal, o que encurta a análise inicial.
- Validação humana
- Nossa equipe conduz a contenção e preserva as evidências com cadeia de custódia.
Conformidade & Gestão de Riscos
Preparamos a sua organização para a ISO 27001, a Resolução SBS nº 504-2021 do Peru, o PCI DSS e a Lei nº 29733 do Peru, com controles que funcionam na prática.
- Automação
- O histórico de varreduras do Kynapt, achados e retestes do portal fica como evidência documentada do ciclo de gestão de vulnerabilidades.
- Validação humana
- Nossos consultores comprovam que cada controle funciona de verdade, e não apenas que está escrito em uma política.
CISO as a Service
Liderança de segurança terceirizada: estratégia, roadmap e reporte ao conselho, sem o custo de um executivo em tempo integral.
- Automação
- O portal dá ao conselho indicadores atualizados: achados abertos por severidade, retestes pendentes e o andamento de cada projeto.
- Validação humana
- Seu CISO terceirizado prioriza os riscos segundo o seu negócio e conduz a execução com a nossa equipe técnica.
Zero Trust
Consultoria para projetar e adotar um modelo de confiança zero: identidade, segmentação e verificação contínua.
- Automação
- O Kynapt verifica de fora que não restem serviços expostos além do perímetro que a sua arquitetura Zero Trust deveria fechar.
- Validação humana
- Nossos pentesters atacam a implementação para comprovar que a segmentação e os controles de acesso resistem na prática.
Setores onde a continuidade não é negociável
Cada setor tem sua própria superfície de ataque, seus reguladores e seus prazos. Adaptamos o escopo e a linguagem de cada projeto à sua realidade operacional.
Mineração
Operações remotas, ativos OT críticos e cadeias de suprimentos extensas. Protegemos a continuidade da produção.
Bancos & Fintech
Exigências da SBS e do PCI DSS, fraude digital e APIs expostas. Avaliamos o seu risco com o olhar de um atacante.
Governo
Serviços digitais ao cidadão, dados pessoais e sistemas legados. Acompanhamos entidades públicas na sua proteção.
Últimos insights
Conformidade
Resolução SBS nº 504-2021: o que ela implica para o seu programa de cibersegurança
O regulamento da SBS do Peru sobre segurança da informação e cibersegurança exige um sistema de gestão com evidências de que os controles funcionam. O que exige, a quem se aplica e onde entram os testes técnicos.
OT/ICS
Segmentação IT/OT na mineração: por onde começar
A convergência entre redes corporativas e industriais abre caminhos que um atacante pode aproveitar. Um roteiro em seis passos para organizá-la com a IEC 62443 sem parar a operação.
Red Team
Red Team ou pentest: qual a sua organização precisa, e quando
Ambos simulam ataques, mas respondem perguntas diferentes. Como escolher entre um teste de intrusão e um exercício de Red Team de acordo com a maturidade da sua organização.
Os atacantes não esperam. Antecipe-se com a Kamaya Secure.
Saber a tempo como a sua organização poderia ser atacada é a forma mais eficiente de proteger a sua operação, a sua reputação e os seus clientes.
Converse com um especialista: definimos juntos o escopo, as regras de engajamento e os entregáveis antes de começar.