
Plataforma
Kynapt
Nuestra plataforma de monitoreo continuo: descubre su superficie de ataque, la vuelve a probar todo el año y le entrega solo hallazgos validados por pentesters certificados.
Por qué Kynapt
Su superficie de ataque cambia más rápido que su calendario de pentests
Un pentest le da una fotografía precisa de un momento. Pero cada semana aparecen subdominios nuevos, se despliegan servicios, se publican vulnerabilidades y cambian las configuraciones: lo que era seguro en marzo puede no serlo en abril.
Kynapt cubre el tiempo entre evaluaciones. Vigila de forma continua los activos que usted autorizó y los vuelve a probar cuando algo cambia. No reemplaza al pentest manual: lo complementa y le indica dónde conviene profundizar.
La diferencia con un escáner es el criterio: ningún hallazgo crítico o alto llega a su equipo sin que un pentester certificado lo haya revisado.
La plataforma
Tres módulos, un solo portal
Descubrimiento, validación y remediación trabajan sobre el mismo inventario y quedan a la vista de su equipo.
01
Radar de superficie
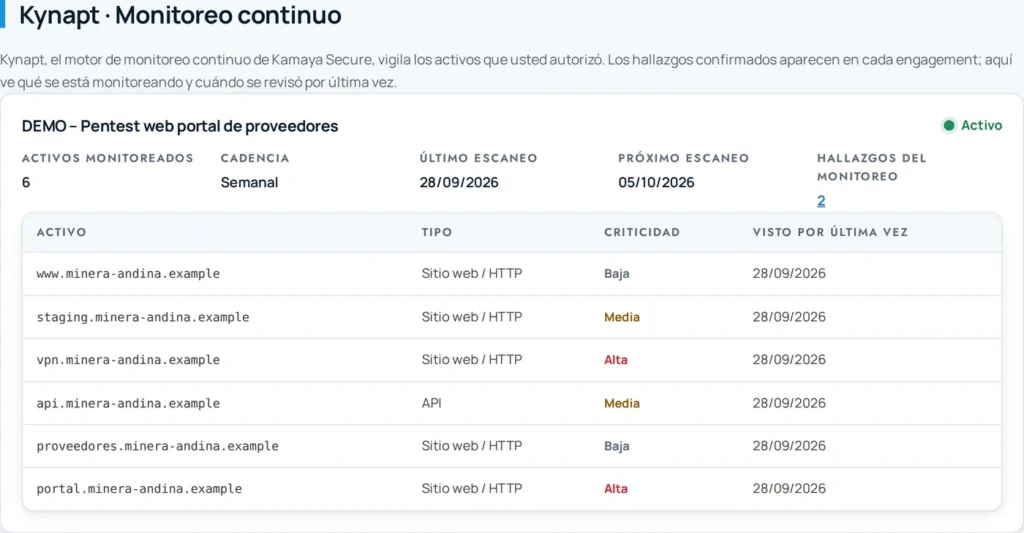
Mantenga al día el inventario de lo que su organización expone a internet, sin depender de hojas de cálculo.
- Descubre subdominios, servicios web, APIs, puertos y tecnologías a partir de los dominios y rangos que usted aprobó.
- Clasifica cada activo por tipo y criticidad: accesos remotos, paneles de administración y servicios sensibles, primero.
- Nada se prueba sin autorización: cada activo nuevo pasa por un pentester antes de entrar al monitoreo.
- En su portal ve qué se vigila y cuándo se revisó por última vez.
02
Motor de validación
Pruebas recurrentes sobre sus activos autorizados y un filtro humano antes de que algo llegue a su equipo.
- Escaneos programados (diarios, semanales o mensuales) o bajo demanda, con límite de velocidad para no afectar su operación.
- Detecta vulnerabilidades con CVE publicado, configuraciones inseguras, servicios expuestos y credenciales por defecto.
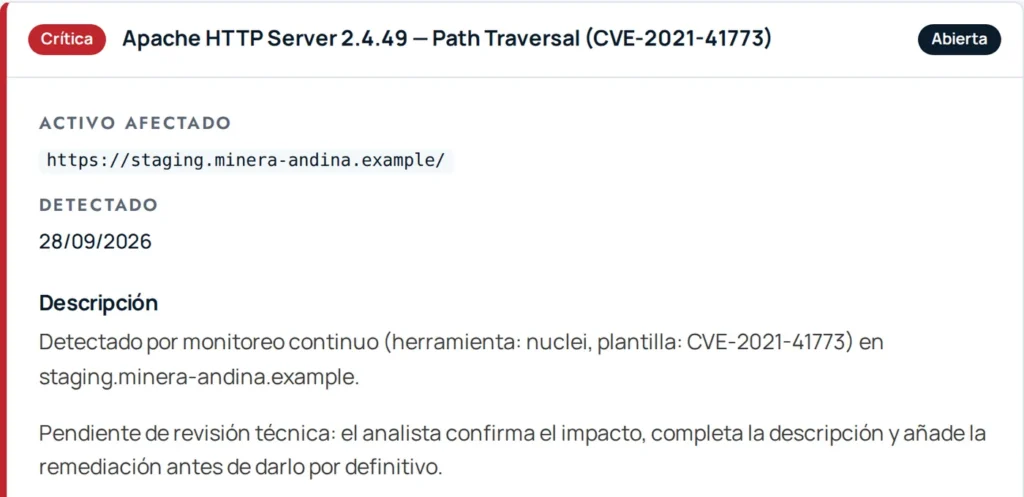
- El triaje elimina duplicados y prioriza; todo hallazgo crítico o alto pasa siempre por un pentester.
- Por defecto, solo se publica en su portal lo que un pentester certificado confirmó.
03
Centro de remediación
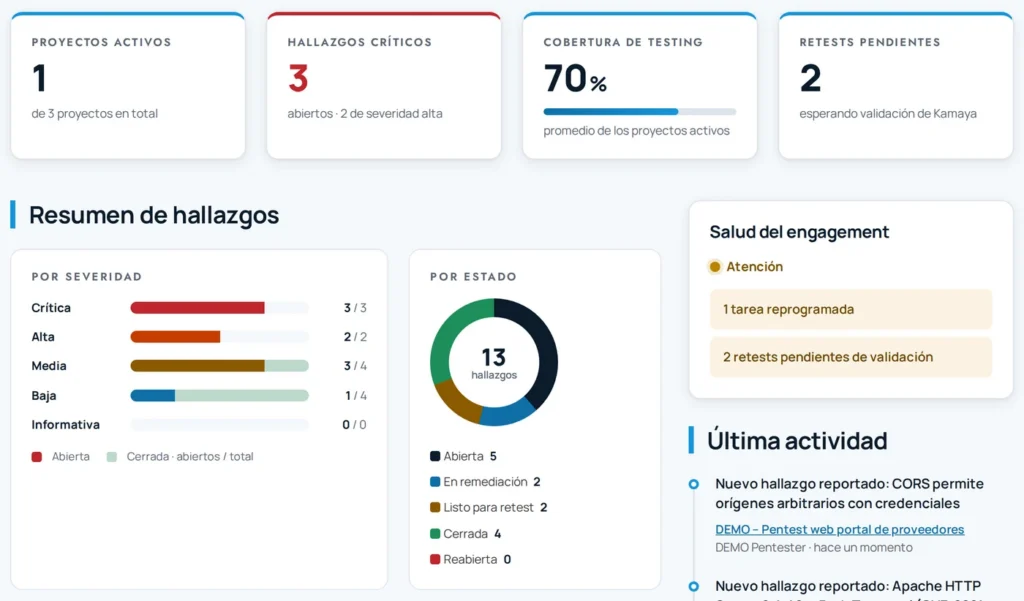
Del hallazgo a la corrección verificada, con trazabilidad para su equipo y para sus auditores.
- Hallazgos con severidad, activo afectado y recomendación, visibles en cuanto se publican.
- Su equipo registra la corrección y solicita el retest; un pentester la verifica y cierra el hallazgo.
- Avisos por correo, Slack o Jira, sin exponer el detalle del hallazgo fuera del portal.
- Reportes y documentos versionados, con verificación de integridad en cada descarga.
Cómo funciona
De su alcance aprobado a un hallazgo confirmado
01
Alcance aprobado
Usted define por escrito los dominios, subdominios y rangos de IP que Kynapt puede vigilar. Nada fuera de ese alcance se prueba.
02
Descubrimiento
Kynapt identifica los activos expuestos dentro del alcance: subdominios, servicios web, APIs, puertos abiertos y tecnologías con su versión.
03
Autorización
Un pentester revisa cada activo descubierto y lo autoriza. Solo los activos autorizados y dentro del alcance vigente entran al monitoreo.
04
Pruebas programadas
Los escaneos corren con la frecuencia acordada, con límite de velocidad y desde la infraestructura de escaneo de Kamaya Secure.
05
Triaje
Reglas de triaje eliminan duplicados, estiman la confianza de cada detección y envían a revisión humana todo lo crítico, alto o dudoso.
06
Validación y publicación
Un pentester confirma el impacto, ajusta la severidad y publica el hallazgo en su portal, con aviso a su equipo por el canal que usted eligió.
Salvaguardas
Diseñado para no poner en riesgo su operación
El monitoreo continuo solo aporta valor si es seguro. Estas reglas están en la plataforma, no en un documento.
Solo activos autorizados
Doble control: el activo debe estar dentro del alcance vigente y autorizado por un pentester. Si el alcance cambia, la autorización deja de valer.
Límite de velocidad
Cada escaneo tiene un tope de peticiones por segundo, definido con usted para no degradar sus servicios.
Modo simulación
Antes de ejecutar, Kynapt puede generar el plan completo sin lanzar ninguna prueba, para revisarlo con usted.
Frecuencia a su medida
Única, diaria, semanal o mensual, según la criticidad de cada entorno y sus ventanas de mantenimiento.
Sin técnicas destructivas
Kynapt no ejecuta explotación destructiva ni pruebas de denegación de servicio. La explotación manual la hace un pentester, con su autorización.
Evidencia confidencial
De cada detección se guardan solo metadatos, nunca las peticiones ni respuestas completas. El portal aísla la información de cada organización.
Qué recibe
Visibilidad continua, en su portal
Avisos por
- Correo
- Slack
- Jira Cloud
- Inventario vigilado: los activos autorizados, con su tipo, criticidad y fecha de la última revisión.
- Hallazgos validados: cada uno con activo afectado, severidad y recomendación de corrección.
- Retest integrado: su equipo registra la corrección y un pentester la verifica antes de cerrar el hallazgo.
- Cadencia visible: fecha del último y del próximo escaneo de cada engagement.
- Historial trazable: escaneos, hallazgos, retests y documentos, útiles como evidencia ante ISO 27001, la Res. SBS N° 504-2021 o PCI DSS.
- Acceso seguro: portal en español, inglés o portugués, con verificación en dos pasos.
Preguntas frecuentes
Lo que suelen preguntarnos sobre Kynapt
¿Kynapt reemplaza un pentest?
No. Kynapt vigila de forma continua y detecta lo que puede detectarse de forma automatizada. Las fallas de lógica de negocio, las cadenas de ataque y los controles de acceso requieren un pentest manual; Kynapt le ayuda a decidir dónde y cuándo hacerlo.
¿Puede Kynapt afectar mis sistemas?
Kynapt trabaja con límite de velocidad, sin técnicas destructivas y solo sobre activos autorizados. Las redes OT/ICS no se escanean de forma activa. Aun así, acordamos con usted ventanas y frecuencias para cada entorno.
¿Qué pasa con la información de mis hallazgos?
Los hallazgos viven en su portal, aislados de los de otras organizaciones. Los avisos por correo, Slack o Jira no incluyen el título ni el detalle: solo la severidad y un enlace al portal.
¿Con qué frecuencia se revisan mis activos?
La que definamos juntos: única, diaria, semanal o mensual. En su portal ve la fecha del último y del próximo escaneo.
¿Puedo contratar Kynapt sin un pentest?
[PLACEHOLDER: confirmar las modalidades comerciales de Kynapt]

Vea Kynapt trabajando sobre su propia superficie de ataque
Cuéntenos qué dominios y entornos quiere vigilar. Acordamos con usted el alcance, la frecuencia y las salvaguardas antes del primer escaneo.