
Cumplimiento
Expertos que atacan.
Un motor que vigila.
Monitoreo continuo de su superficie de ataque con Kynapt, nuestro motor propio: detecta activos expuestos y vulnerabilidades recién publicadas, y cada hallazgo pasa por un pentester certificado antes de llegar a usted. Sin reportes que caducan.
Certificados.
Éticos.
Rigurosos.
Confiables.
Nuestro equipo está certificado en seguridad ofensiva
Certificaciones prácticas obtenidas por los consultores de Kamaya Secure, que exigen comprometer sistemas reales en examen.
Sobre Kamaya Secure
Somos una consultora peruana especializada en seguridad ofensiva. Kynapt, nuestro motor de monitoreo continuo, trabaja todo el año: descubre sus activos expuestos, detecta vulnerabilidades recién publicadas y cruza las versiones de su tecnología. Pentesters certificados validan cada hallazgo antes de que llegue a su equipo, y usted lo ve en su portal en tiempo real.
Combinamos experiencia técnica certificada con un conocimiento cercano de la normativa y del contexto operativo peruano, para que cada hallazgo se traduzca en decisiones concretas.
Trabajamos con reglas claras, autorización formal y confidencialidad total: la confianza de nuestros clientes es la base de todo lo que hacemos.
Pentesters certificados
Certificaciones prácticas como OSCP, OSCP+, CRTP, eCPPT, eWPTX, eWPT, eMAPT y eJPT, que se obtienen comprometiendo sistemas reales en examen.
Metodología trazable
Hallazgos con evidencia reproducible y mapeados a MITRE ATT&CK: qué corregir, por qué y en qué orden.
Presencia local
Desde Lima, en su idioma y su horario, con trabajo en sitio y entregables alineados a la SBS y la Ley N° 29733.
Informes para dos audiencias
Resumen ejecutivo para la dirección e informe técnico para TI, con prioridades según impacto de negocio.
Nuestro equipo
El equipo que ataca para proteger
Pentesters, investigadores e ingenieros que diseñan, ejecutan y validan cada evaluación y cada hallazgo de Kynapt.
-

Alejandro Manuel Vega Vásquez
Socio Director · Head of Offensive Security
Socio director de Kamaya Secure y responsable del área de seguridad ofensiva. Lidera la relación técnica con clientes de minería, banca y sector público, y alinea cada pentest y ejercicio de Red Team con el negocio. Ingeniero de Telecomunicaciones por la UNI.
-

-

Paulo Puicón Gallardo
Director de Proyectos
Como director de proyectos, coordina la planificación y la ejecución de cada evaluación, desde la definición del alcance hasta la entrega de resultados. Es el punto de contacto del cliente durante el proyecto y vela por los plazos y la calidad de los entregables.
-

Jesús Arturo Espinoza Soto
Pentester Senior · Consultor asociado
Pentester con más de 7 años de experiencia en evaluaciones web, móviles y de infraestructura, reconocido en programas de divulgación responsable. Certificado OSCP, CEH, eCPPTv2, CREST CPSA y Burp Suite Certified Practitioner. Máster en Ciberseguridad.
Plataforma Kynapt
Siempre activa. Siempre validada.
Kynapt vigila su superficie de ataque entre un proyecto y otro: descubre lo que usted expone, lo vuelve a probar cuando se publica una vulnerabilidad nueva y solo le entrega lo que un pentester certificado confirmó. Todo, en su portal de clientes.
01
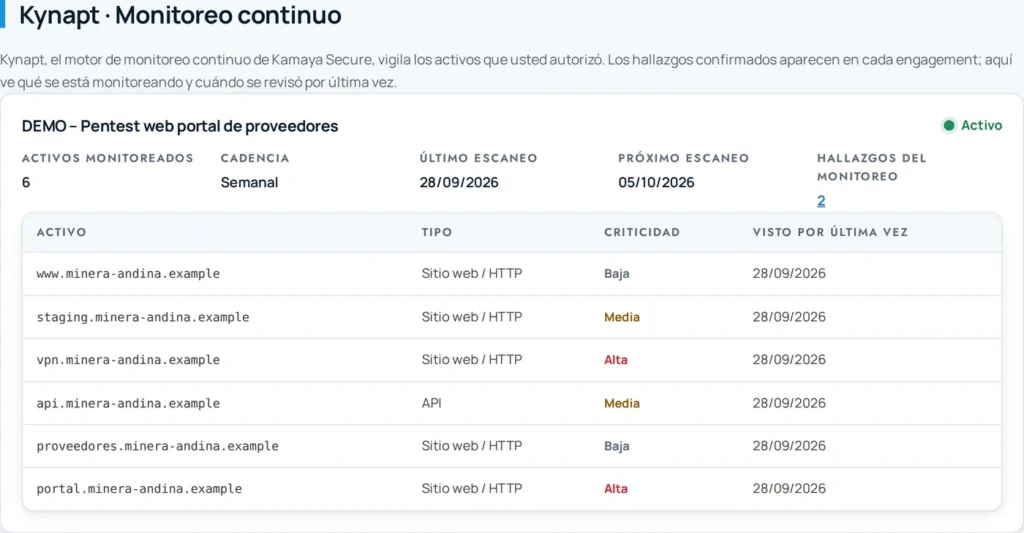
Radar de superficie
Mantenga al día el inventario de lo que su organización expone a internet, sin depender de hojas de cálculo.
- Descubre subdominios, servicios web, APIs, puertos y tecnologías a partir de los dominios y rangos que usted aprobó.
- Clasifica cada activo por tipo y criticidad: accesos remotos, paneles de administración y servicios sensibles, primero.
- Nada se prueba sin autorización: cada activo nuevo pasa por un pentester antes de entrar al monitoreo.
- En su portal ve qué se vigila y cuándo se revisó por última vez.
02
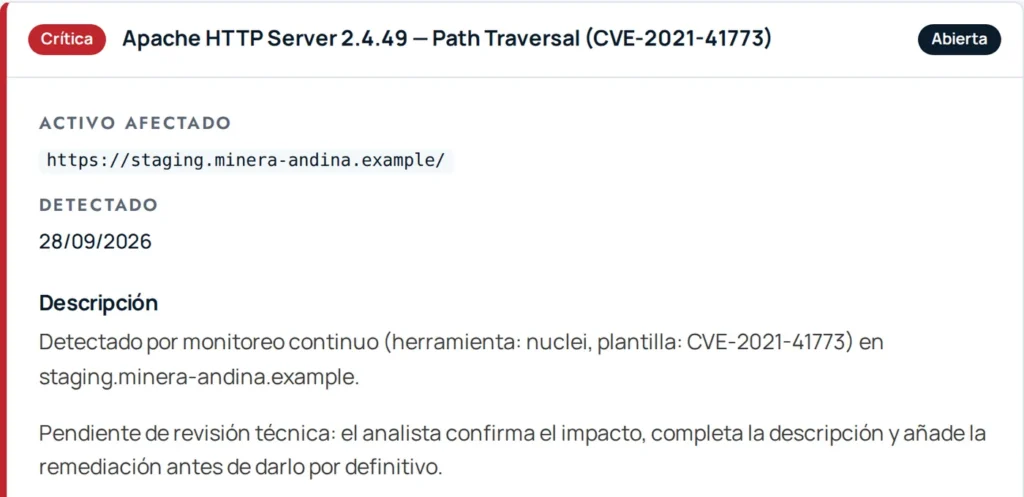
Motor de validación
Pruebas recurrentes sobre sus activos autorizados y un filtro humano antes de que algo llegue a su equipo.
- Escaneos programados (diarios, semanales o mensuales) o bajo demanda, con límite de velocidad para no afectar su operación.
- Detecta vulnerabilidades con CVE publicado, configuraciones inseguras, servicios expuestos y credenciales por defecto.
- El triaje elimina duplicados y prioriza; todo hallazgo crítico o alto pasa siempre por un pentester.
- Por defecto, solo se publica en su portal lo que un pentester certificado confirmó.
03
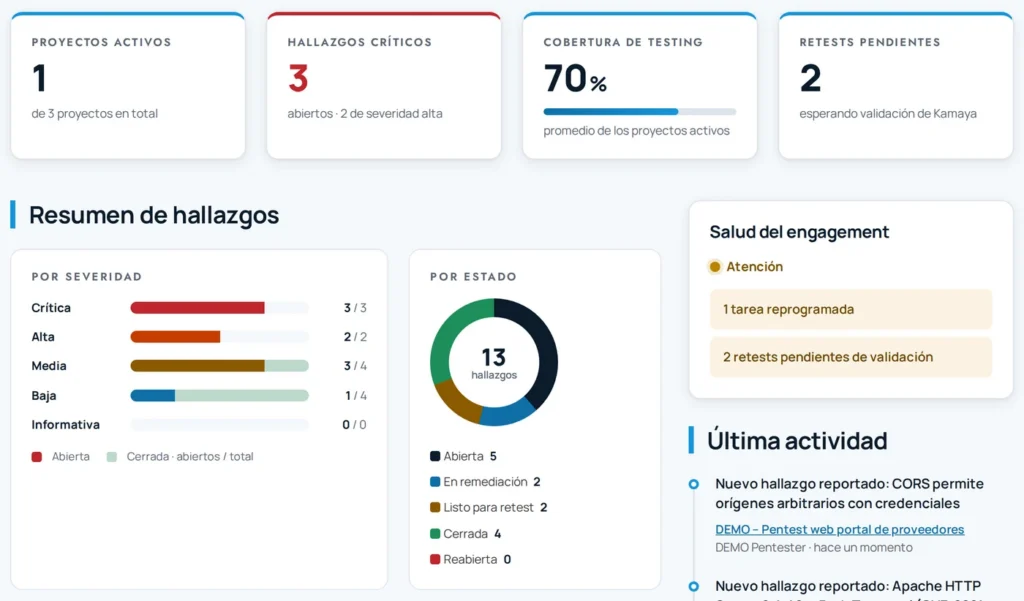
Centro de remediación
Del hallazgo a la corrección verificada, con trazabilidad para su equipo y para sus auditores.
- Hallazgos con severidad, activo afectado y recomendación, visibles en cuanto se publican.
- Su equipo registra la corrección y solicita el retest; un pentester la verifica y cierra el hallazgo.
- Avisos por correo, Slack o Jira, sin exponer el detalle del hallazgo fuera del portal.
- Reportes y documentos versionados, con verificación de integridad en cada descarga.
Explore nuestras capacidades de ciberseguridad
Diez servicios que cubren el ciclo completo (anticipar, resistir y responder), respaldados por Kynapt, nuestro motor de monitoreo continuo. Cada proyecto se adapta a la madurez, la industria y las obligaciones regulatorias de su organización.
Red Team & Ethical Hacking
Ejercicios de adversario dirigidos por personas que miden si su organización detecta y contiene un ataque real, con tácticas mapeadas a MITRE ATT&CK.
- Automatización
- Entre un ejercicio y otro, Kynapt mantiene actualizado el mapa de su superficie expuesta, para que cada campaña parta de lo que un atacante vería hoy.
- Validación humana
- Operadores certificados diseñan la cadena de ataque y las técnicas de evasión, y usted sigue en su portal qué se probó y qué detectó su equipo.
Pruebas de Penetración
Pruebas manuales sobre aplicaciones web, APIs, apps móviles, infraestructura y nube, que llegan donde un escáner no llega.
- Automatización
- Kynapt, nuestro motor de monitoreo continuo, descubre sus activos expuestos, identifica tecnologías y versiones, y los vuelve a revisar cada vez que se publica una vulnerabilidad que les aplica.
- Validación humana
- Pentesters certificados (OSCP, OSCP+, CRTP, eCPPT, eWPTX y más) explotan manualmente lo que Kynapt señala y buscan lo que ninguna herramienta ve. Usted sigue el avance en su portal.
Revisión de Código Fuente
Encontramos vulnerabilidades en su código antes de que lleguen a producción, en cualquier lenguaje.
- Automatización
- El análisis automatizado recorre todo el código y sus dependencias de código abierto en busca de patrones inseguros y CVE conocidos.
- Validación humana
- Nuestros revisores validan a mano la lógica crítica (autenticación, autorización y manejo de datos) y descartan los falsos positivos.
Seguridad OT/ICS
Evaluamos sus sistemas de control industrial (segmentación IT/OT, IEC 62443 y NERC CIP) sin detener la operación.
- Automatización
- Kynapt vigila la frontera expuesta a internet de su red industrial. Dentro de la red OT trabajamos con métodos pasivos, nunca con escaneo activo.
- Validación humana
- Nuestros especialistas validan cada prueba en laboratorio antes de tocar un entorno productivo, y usted ve el estado en su portal.
Ingeniería Social & Concientización
Campañas controladas de phishing, vishing y QR malicioso que miden el factor humano y lo convierten en una línea de defensa.
- Validación humana
- Especialistas diseñan escenarios realistas para su sector y convierten los resultados en capacitación concreta.
Bug Bounty & Divulgación de Vulnerabilidades
Diseñamos y operamos su programa de divulgación responsable y bug bounty con nuestra propia comunidad de investigadores.
- Automatización
- Cada reporte se contrasta con el alcance autorizado de su programa, así lo que está fuera de alcance no consume tiempo de su equipo.
- Validación humana
- Nuestros pentesters reproducen cada reporte y confirman su severidad antes de que llegue a usted.
Respuesta a Incidentes & Forense
Contenemos el incidente, identificamos la causa raíz y guiamos la recuperación según NIST SP 800-61.
- Automatización
- Si su organización tiene Kynapt contratado, el inventario de activos y los hallazgos previos ya están en el portal, y eso acorta el análisis inicial.
- Validación humana
- Nuestro equipo dirige la contención y preserva la evidencia con cadena de custodia.
Cumplimiento & Gestión de Riesgos
Preparamos a su organización para ISO 27001, la Resolución SBS N° 504-2021, PCI DSS y la Ley N° 29733, con controles que funcionan en la práctica.
- Automatización
- El historial de escaneos de Kynapt, hallazgos y retests del portal queda como evidencia documentada del ciclo de gestión de vulnerabilidades.
- Validación humana
- Nuestros consultores prueban que cada control funciona de verdad, no solo que está escrito en una política.
CISO as a Service
Liderazgo de seguridad externalizado: estrategia, roadmap y reporte al directorio, sin el costo de un ejecutivo a tiempo completo.
- Automatización
- El portal le da al directorio indicadores actualizados: hallazgos abiertos por severidad, retests pendientes y avance de cada proyecto.
- Validación humana
- Su CISO externo prioriza los riesgos según su negocio y conduce la ejecución con nuestro equipo técnico.
Zero Trust
Consultoría para diseñar y adoptar un modelo de confianza cero: identidad, segmentación y verificación continua.
- Automatización
- Kynapt verifica desde fuera que no queden servicios expuestos fuera del perímetro que su arquitectura Zero Trust debería cerrar.
- Validación humana
- Nuestros pentesters atacan la implementación para comprobar que la segmentación y los controles de acceso resisten en la práctica.
Sectores donde la continuidad no es negociable
Cada industria tiene su propia superficie de ataque, sus reguladores y sus tiempos. Adaptamos el alcance y el lenguaje de cada proyecto a su realidad operativa.
Minería
Operaciones remotas, activos OT críticos y cadenas de suministro extensas. Protegemos la continuidad de la producción.
Banca & Fintech
Exigencias SBS y PCI DSS, fraude digital y APIs expuestas. Evaluamos su riesgo con la mirada de un atacante.
Gobierno
Servicios digitales al ciudadano, datos personales y sistemas heredados. Acompañamos a entidades públicas en su protección.
Últimas perspectivas
Cumplimiento
Resolución SBS N° 504-2021: qué implica para su programa de ciberseguridad
El reglamento de la SBS sobre seguridad de la información y ciberseguridad pide un sistema de gestión con evidencia de que los controles funcionan. Qué exige, a quién aplica y dónde encajan las pruebas técnicas.
OT/ICS
Segmentación IT/OT en minería: por dónde empezar
La convergencia entre redes corporativas e industriales abre caminos que un atacante puede aprovechar. Una ruta en seis pasos para ordenarla con IEC 62443 sin detener la operación.
Red Team
Red Team o pentest: cuál necesita su organización y cuándo
Ambos simulan ataques, pero responden preguntas distintas. Cómo elegir entre un pentest y un ejercicio de Red Team según la madurez de su organización.
Los atacantes no esperan. Adelántese con Kamaya Secure.
Conocer a tiempo cómo podrían atacar a su organización es la forma más eficiente de proteger su operación, su reputación y a sus clientes.
Converse con un especialista: definimos juntos el alcance, las reglas de enfrentamiento y los entregables antes de empezar.